- 精神小伙2026-10-12
我之前论坛买secbit.ai的cdn
充了100刀用了一个月,然后域名北岸换国内了,然后闲置之后开了半年的10刀套餐
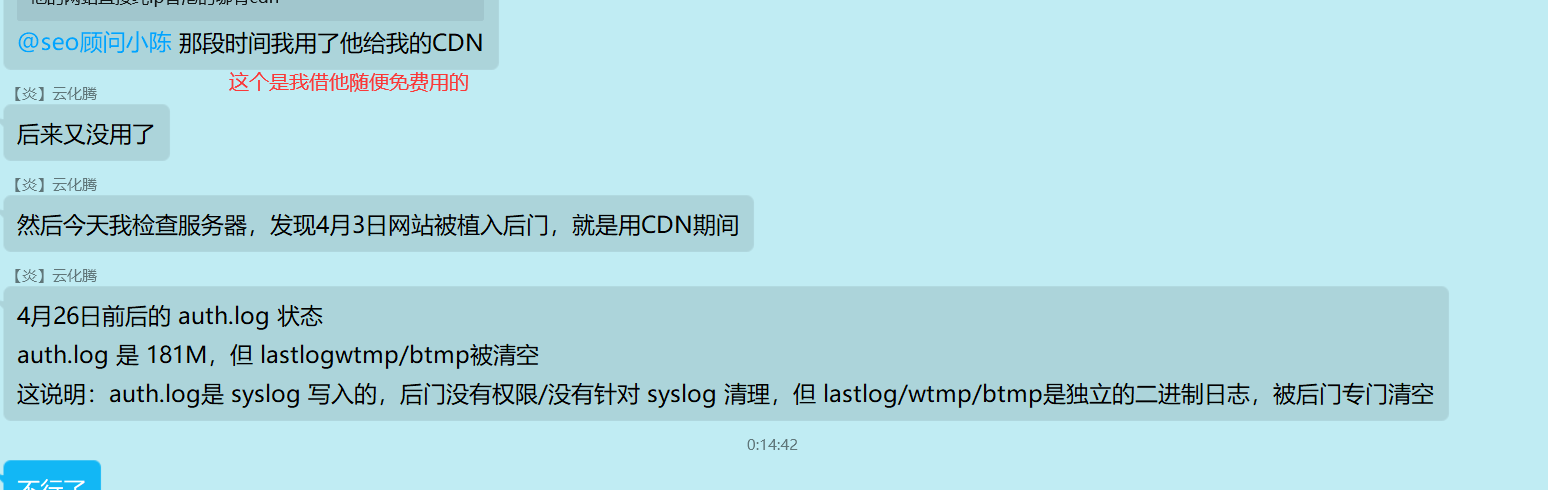
一直都是闲置着,然后隔壁群有个哥们网站一直被打,我想着闲着也是闲着,就免费给他用了
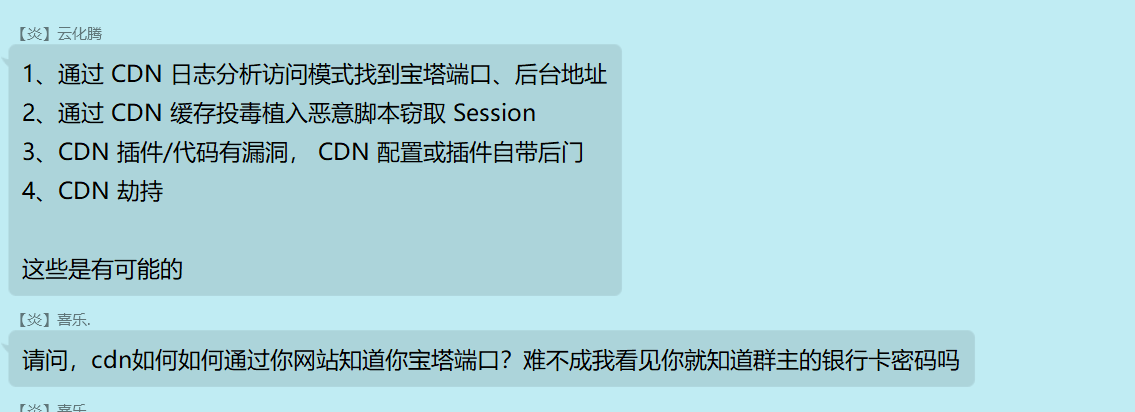
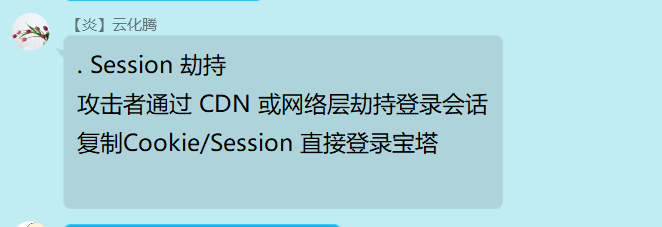
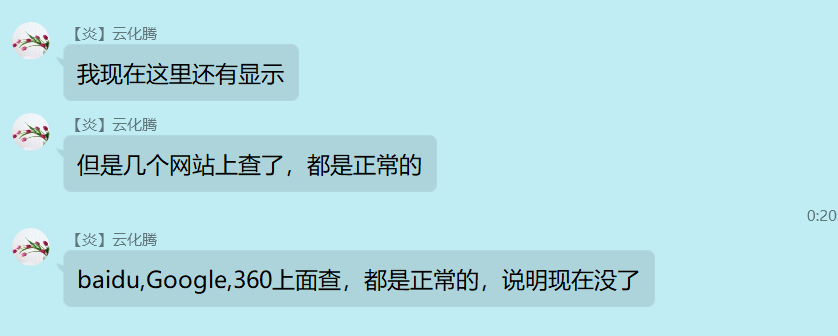
结果用了没几天,告诉我他宝塔被黑了,最主要是怪我给他免费用的cdn导致宝塔被入侵了
然后群里开始怼我,说给他下毒,导致被黑,然后怨我,,也是6的一匹
@rqp 出来解释一下咯,secbit的领导,我实在是解释不明白
请你用骂人的专业角度去怼回去
他的网站: https://www.aiqixie.com
笑死了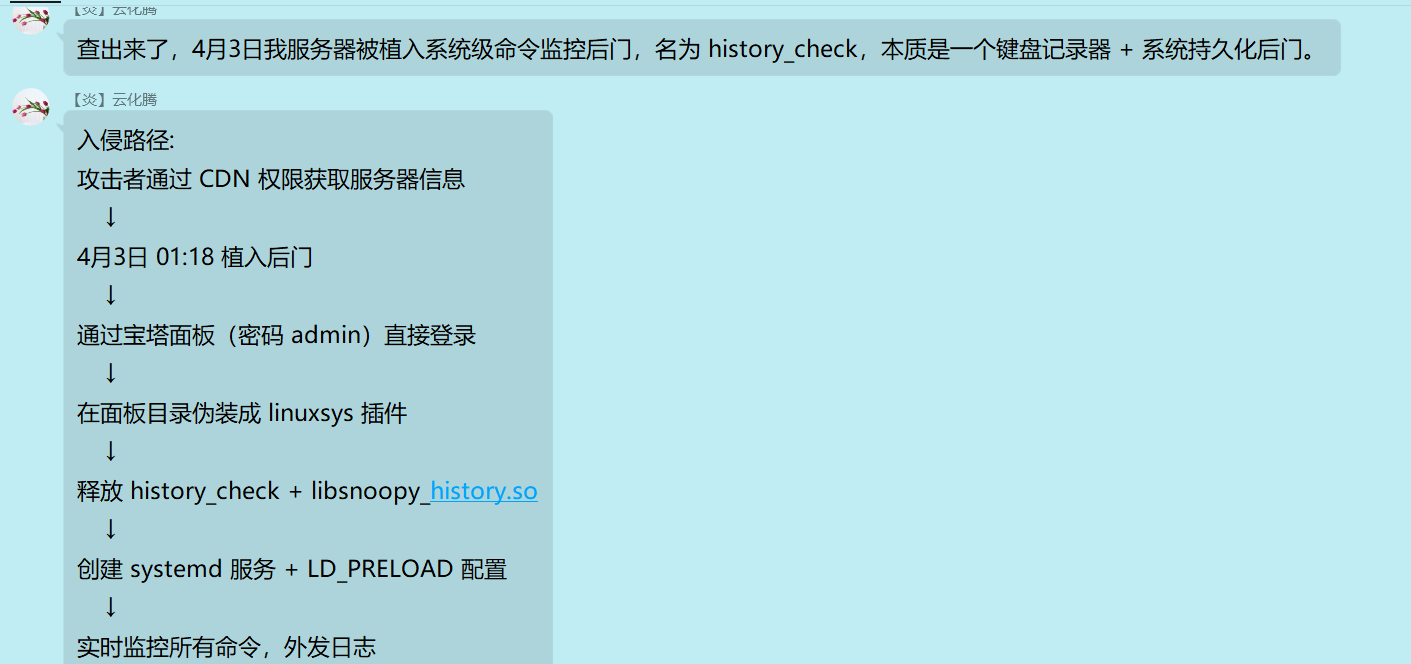
 主楼
- 9063705642026-10-12
说的是没毛病,CDN 圈里的脏交易确实多。
但有个逻辑必须理清:宝塔不走 CDN啊 ,业务站点通过cdn被 ‘黑’ 和宝塔面板失守完全是两码事。业务站只要有上传就存在被黑的可能。
但是想要从 Webshell 直接跨越到 root 级别的面板层,中间隔着一道权限断层,技术实现门槛极高。
除非是拿到了你业务战点,然后进行数据撞库,碰巧宝塔面板和业务站点的 Admin 是一致的。
要么就是宝塔真的存在什么安全漏洞,但是这一点可以排除,天天喊这不安全那不安全的基本都是外行。没接触过安全审计,宝塔要是真有那种能无视隔离、直接打穿 root 的漏洞,在安全圈早炸锅了,哪轮得到在这儿传流言?
你必须清楚一个底层逻辑:任何 0day 只要有被使用,就离‘见光死’不远了。手里握着这种顶级资源的人,只会想着‘干票大的’,而‘干票大的’必然会触发异常行为审计,进而导致漏洞被光速封堵。
还是那句话:谁手里真有宝塔的 0day 直接联系我,不用废话,我贷款买。我有迅速变现的路子” - domin2026-10-12
什么jb网站还值得专门去黑?
- sing2026-10-12
用宝塔早晚被黑,宝塔就是漏洞制造者,我感觉那10PB就有宝塔的份。因为国内根本不知道什么叫linux安全
- mimiphp2026-10-12
再次推荐我开发的https://github.com/lowphpcom/wnmp
因为最安全的服务器,是没有面板的那一台。
面板类软件(例如 BT 宝塔)以图形化方式管理服务器,虽然方便,但同时也带来了:
开放额外端口(如 8888),扩大攻击面;
保留 SSH 密码登录,增加暴力破解风险;
长期常驻的面板守护进程,可能被提权或注入;
自动更新与插件系统,降低可审计性。
而 WNMP 的设计理念完全不同:
默认启用 SSH 密钥登录(最安全的登录方式);
不开放任何 Web 面板端口,部署完成后几乎零常驻进程
系统配置完全透明,可脚本化、可版本化、可审计;
追求宿主级性能与安全基线,而非图形界面的便利。
WNMP 的目标不是“替代宝塔”,而是提供一份面向工程师的纯净环境模板——命令行即控制面板,安全性与可控性永远优先。
面板适合入门者;WNMP 属于工程师。 - seeseexiyou2026-10-12
你是不是闲的 过期也不能给这样的人用啊
- 雪丫鬟2026-10-12
所以,下次不要发善心了。
- 精神小伙2026-10-13
906370564 发表于 2026-5-1 06:30
说的是没毛病,CDN 圈里的脏交易确实多。
但有个逻辑必须理清:宝塔不走 CDN啊 ,业务站点通过cdn被 ‘黑 ...
这个我知道,除非宝塔也套cdn,但是他没套啊,就算是黑,那也没是套cdn的被黑 - a6928302026-10-13
他那网站哪个背投广告真恶心 关不了 https://www.aiqixie.com/#goog_fullscreen_ad
- beastieApian2026-10-13
通过宝塔密码admin登录
 我就搞不懂了,为啥宝塔还要外网访问,我小鸡ipv4 nat+ipv6+内网,只开放了ipv4的宝塔端口,nat无映射,只能通过内网的小鸡登录,自己搞的PJ版本,毫无问题,所以用宝塔还是要学会用跳板,搞个小鸡当跳板,MJJ人手应该都有自己的梯子啥的,稍微限制一下,就能避免一堆问题了,没那么麻烦